Google は 2026 年 10 月 20 日 (現地時間)、Chrome のセーフブラウジング「保護強化機能 (Enhanced Protection)」を有効にしているユーザー向けに、不審なサイトへの警告、Gemini による詐欺サイト検出の拡大、ClickFix と呼ばれる手口への対策を導入したことを発表しました。
Google によると、保護強化機能のユーザーは、標準保護と比べてフィッシングやソーシャルエンジニアリング、通知の悪用などの詐欺に対して 10 倍安全になったとしており、Chrome と Google アカウントで保護強化機能を有効にするよう呼びかけています。
不審なサイトを知らせる新しい警告
保護強化機能を有効にしている場合、セーフブラウジングのサイト警告が「不審なサイト」と「危険なサイト」の 2 段階に分かれています。
不審なサイトは判定の信頼度が低く、ユーザーに害が及ぶ可能性があるサイトで、悪意のあるサイトに共通する不正なパターンがページに見られると警告が表示されます。危険なサイトは信頼度の高い判定で、ユーザーに害が及ぶリスクが高いサイトです。
不審なサイトの警告は、形式やアイコン、色、文言が危険なサイトの警告と区別されており、状況に応じて判断しやすくなっています。
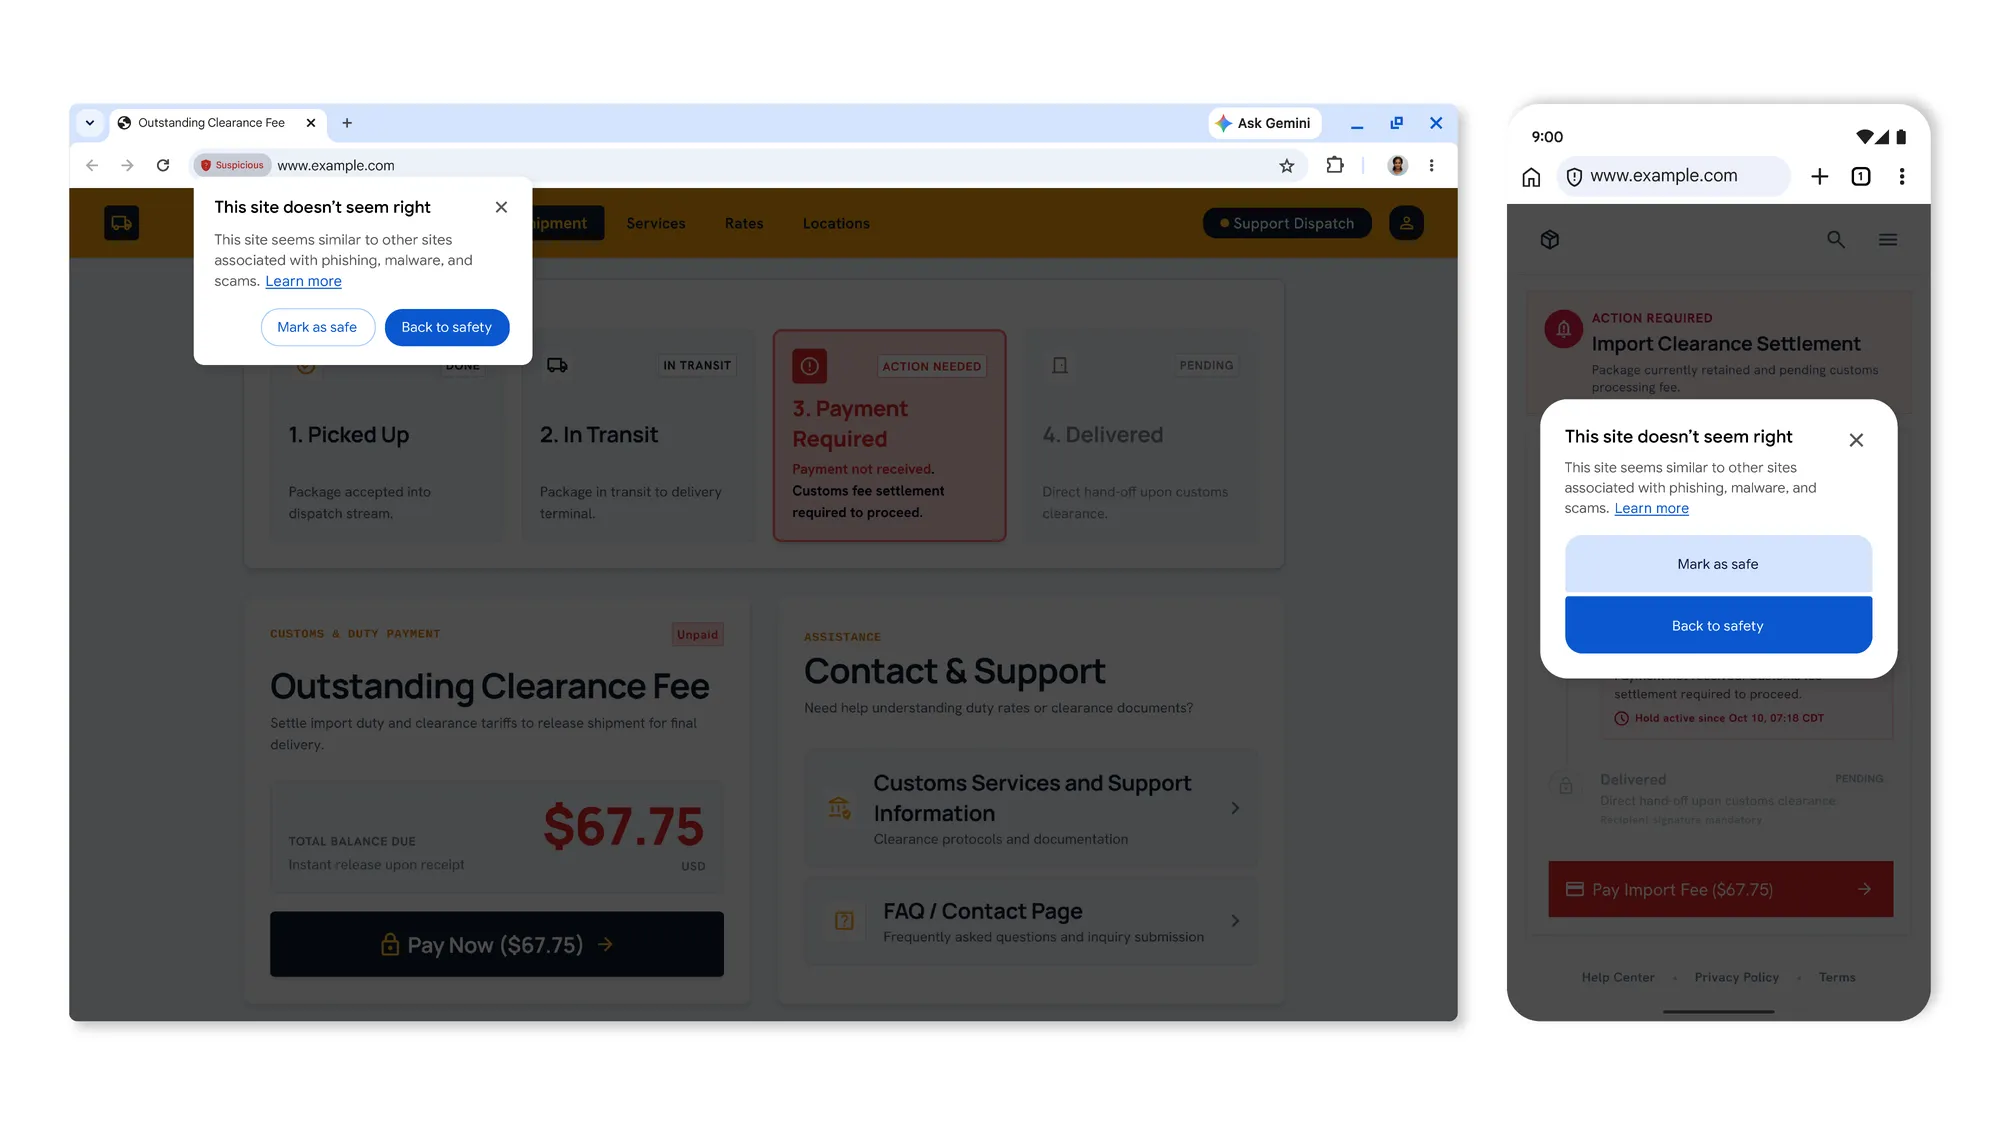
危険なサイトの警告は、これまでどおり赤い全画面のページで表示されます。
Chrome ではすでにダウンロードの警告にも「疑わしいファイル」と「危険なファイル」の 2 段階が導入されており、サイトの警告にも同じ考え方が取り入れられました。
Gemini による詐欺サイトの検出を拡大
昨年、Chrome ではオンデバイスの Gemini を使ったテクニカルサポート詐欺への対策が、対応デバイスの保護強化機能のユーザー向けに導入されました。
この検出を保護強化機能を有効にしているすべてのユーザーに広げるため、より高性能なサーバー側の Gemini モデルに切り替え、テクニカルサポート詐欺に加えて、偽のウイルス対策ソフトや偽のブラウザ更新といった詐欺も対象になりました。
サーバー側のモデルは、ページの内容からブランド、ページの目的、詐欺の可能性を示すスコアなどを分析し、セーフブラウジングは、この分析結果をドメインの評判などと組み合わせて最終的な判定を出します。
Chrome がページのテキストを分析するのは、詐欺の兆候が強く見られるサイトに限られ、デバイスの外に送られたページの内容は一時的に処理され、ログの記録や保持、モデルの学習には使われないとしています。
ClickFix への対策
ClickFix は、偽の問題を「修正」するためと称して、ユーザー自身にコマンドをコピーして実行させる手口です。
実行されるコマンドは、PowerShell や cmd.exe といった OS に標準で入っているツール (LOLBins) を悪用し、ブラウザ外でマルウェアのダウンロードなどを行うため、Chrome やセーフブラウジングのダウンロード保護を回避できてしまいます。
そこで、Chrome が保護強化機能ユーザーが不審なコマンドをコピーしたことを検出できるようにし、ClickFix のスクリプトの可能性があるコピー内容は、個人情報を取り除いたうえでセーフブラウジングに送られて分析され、危険と判定されると警告が表示されます。
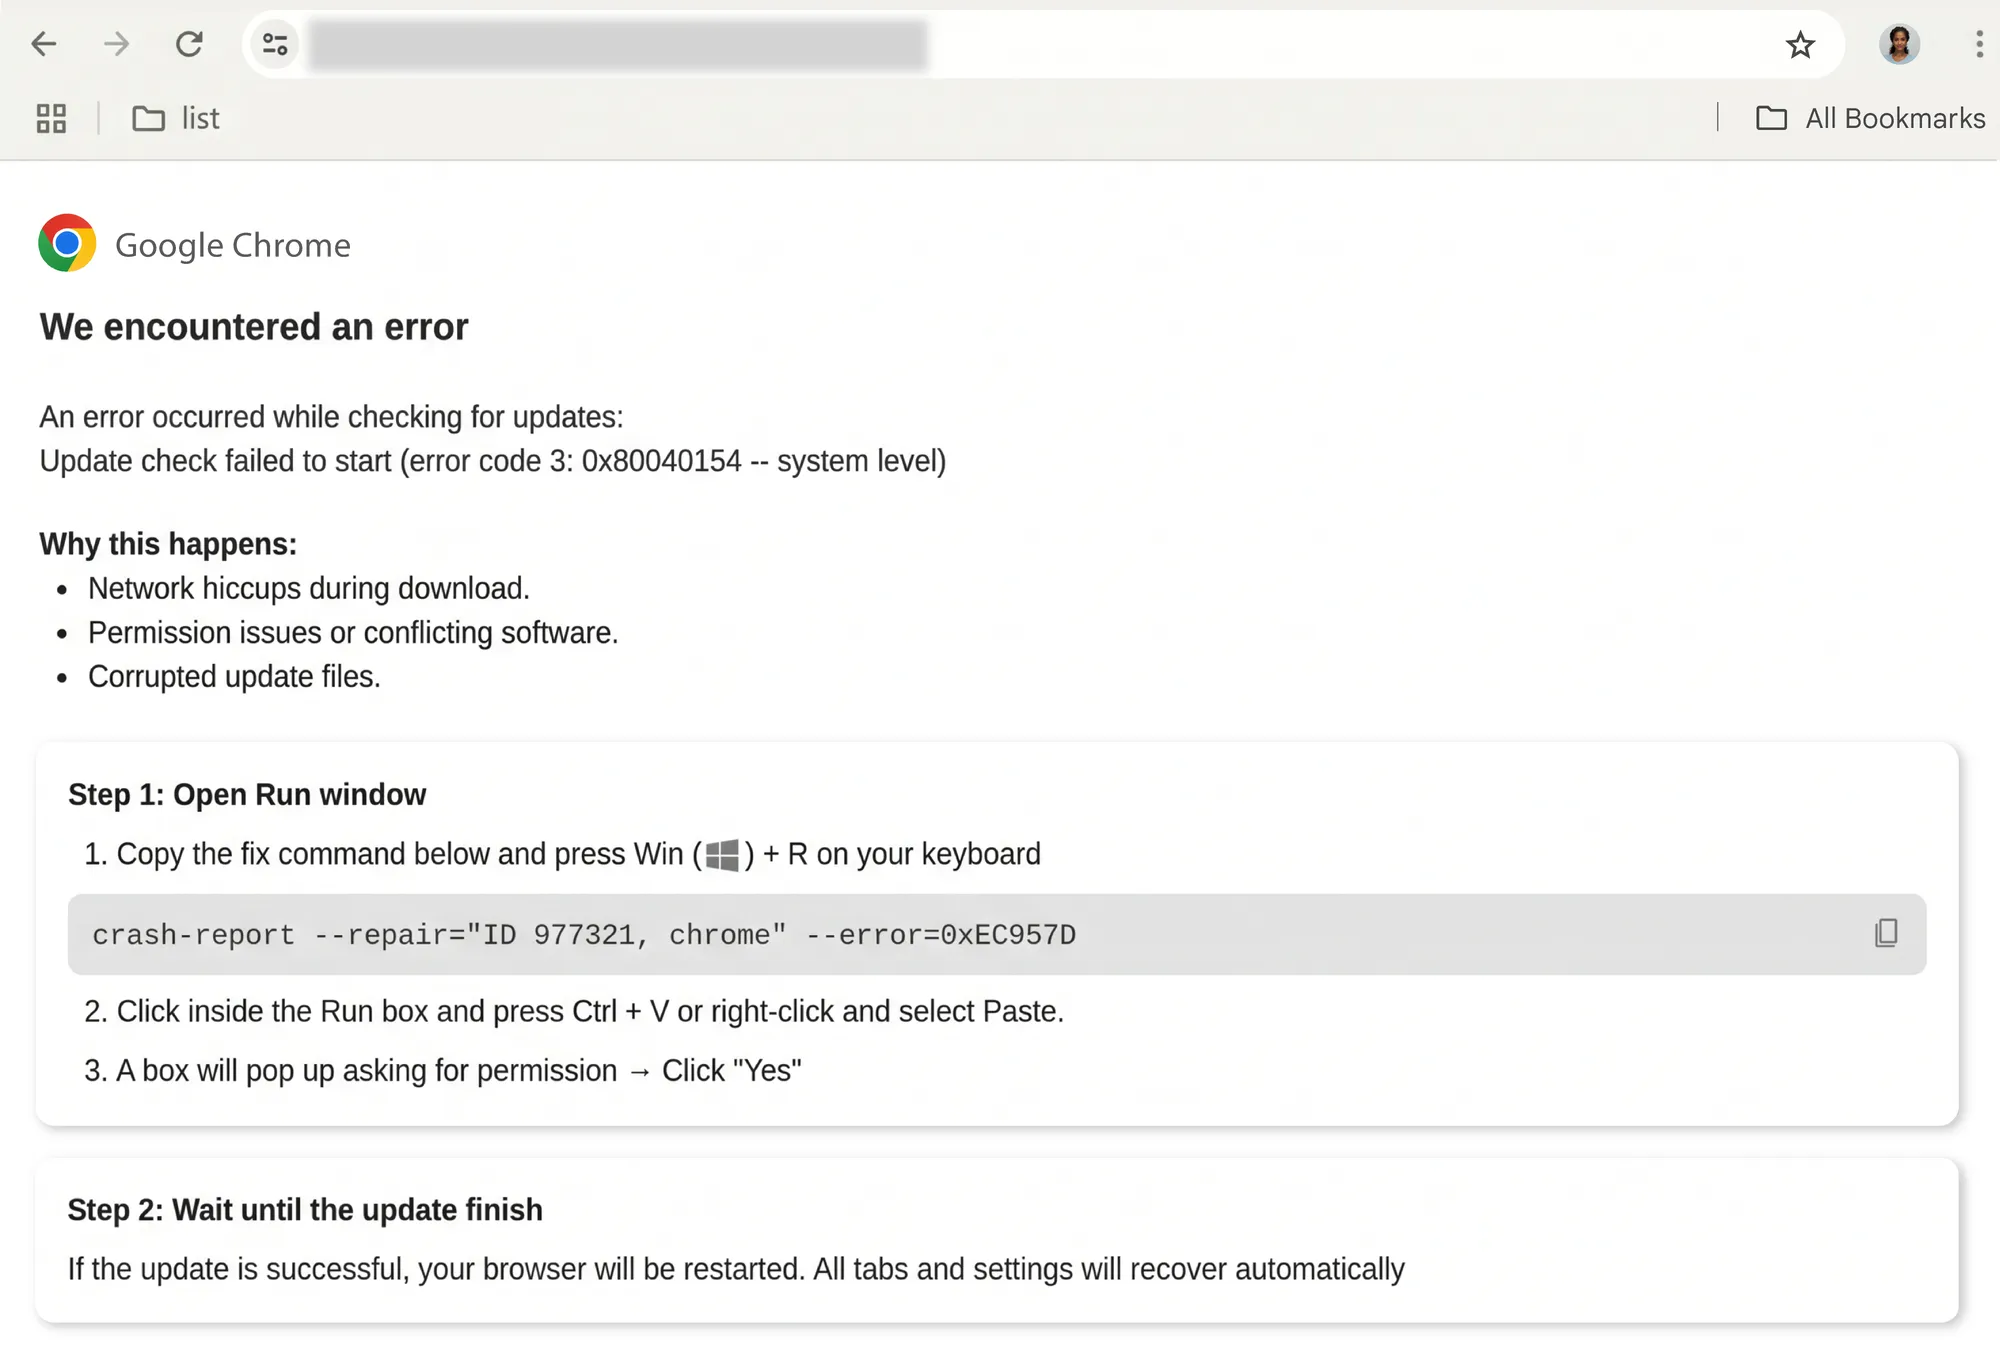
なお、開発者の正当な作業への影響を抑えるため、精度を重視した設計としています。
Google の投稿では、各機能が導入された Chrome のバージョンや対応プラットフォームは明記されていませんが、保護強化機能を有効にするとこれらの保護を受けられるため、まだ利用していない方は検討してみてください。