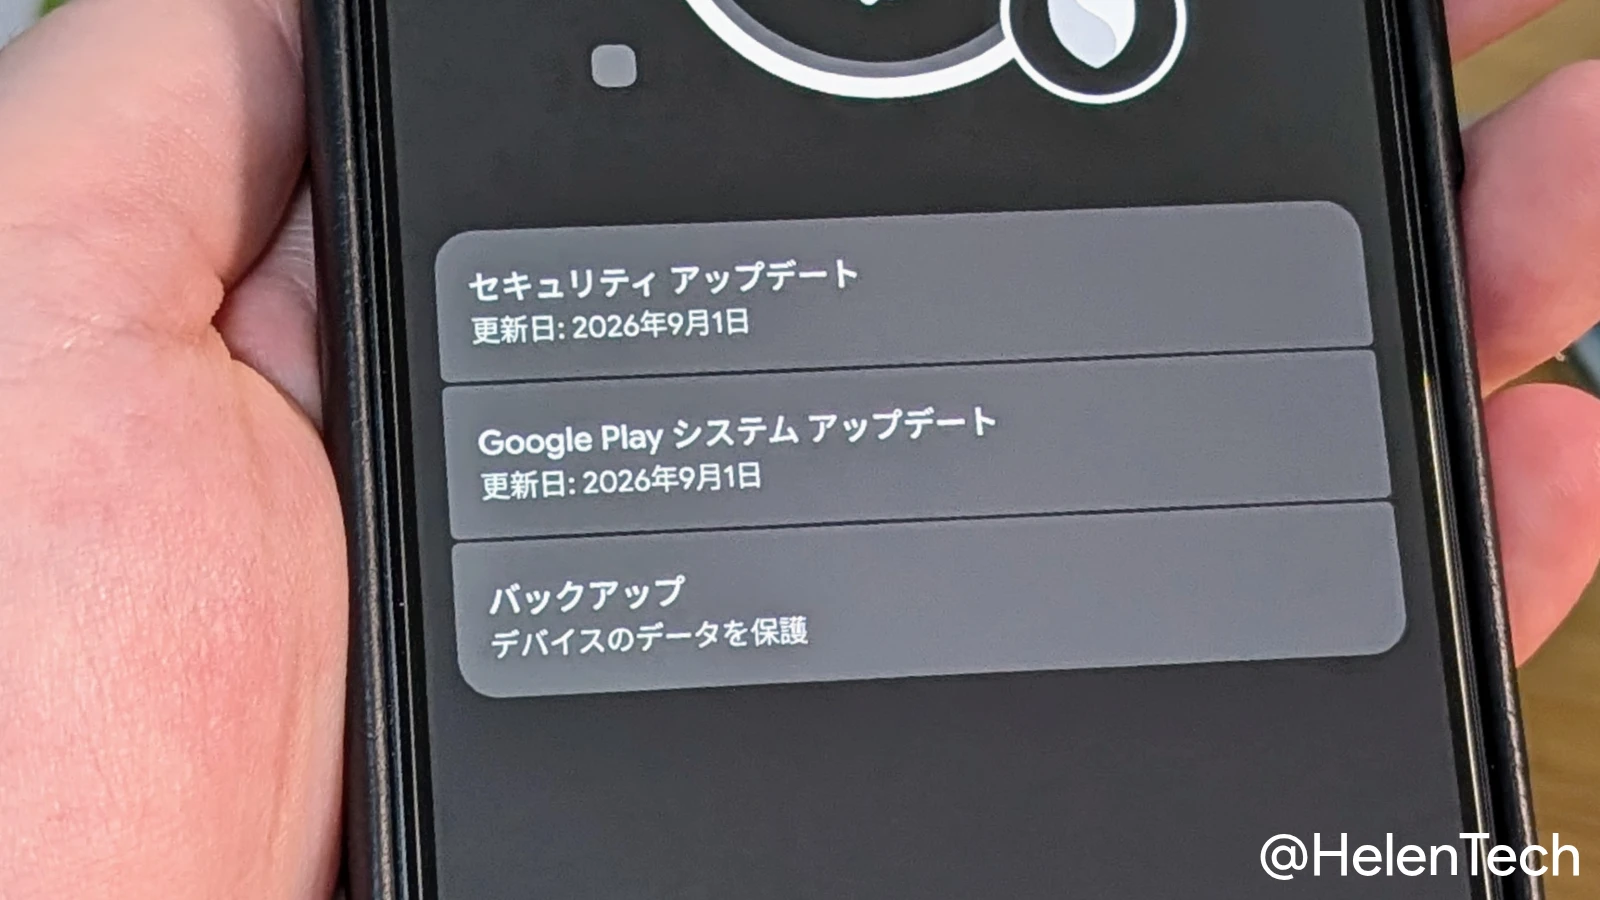
Google は 2026 年 9 月 17 日 (現地時間)、Android デバイスのセキュリティ状態をアプリ側からより詳細に確認できるようにする「AndroidX Security State」ライブラリのバージョン 1.1.0 と、「Security State Provider」ライブラリのバージョン 1.0.0 を安定版として公開したことを発表しました。
これにより、銀行アプリや金融機関向けアプリ、企業のデバイス管理 (MDM) ソリューションなどが、デバイス全体の大まかなセキュリティパッチレベルだけでなく、コンポーネントごとの詳細なセキュリティ状態を確認したうえで、機密性の高い操作を許可するかどうかの判断にも利用できるようになります。
3 種類のパッチレベルで詳細を把握
これまで Android のセキュリティ状態は、デバイスに表示される「セキュリティパッチレベル (SPL)」の 1 つの日付で判断されることが一般的でした。
しかし Android では、OS 本体だけでなく、Google Play システムアップデートを通じて個別に更新されるモジュールも存在するため、1 つの日付だけではデバイスの保護状況を正確に反映できない場合があります。
そこで Google は、システム、システムモジュール、カーネルという 3 つのコンポーネントのライブラリを公開し、それぞれ次の 3 種類のパッチレベルを個別に確認できるようにしました。
- デバイス SPL (DSPL) : デバイスに現在インストールされ、実際に稼働しているパッチレベル
- 公開 SPL (PSPL) : Android セキュリティ情報で公式に公開されている最新のパッチレベル
- 利用可能 SPL (ASPL) : デバイスにダウンロード・インストール可能な状態で用意されているパッチレベル
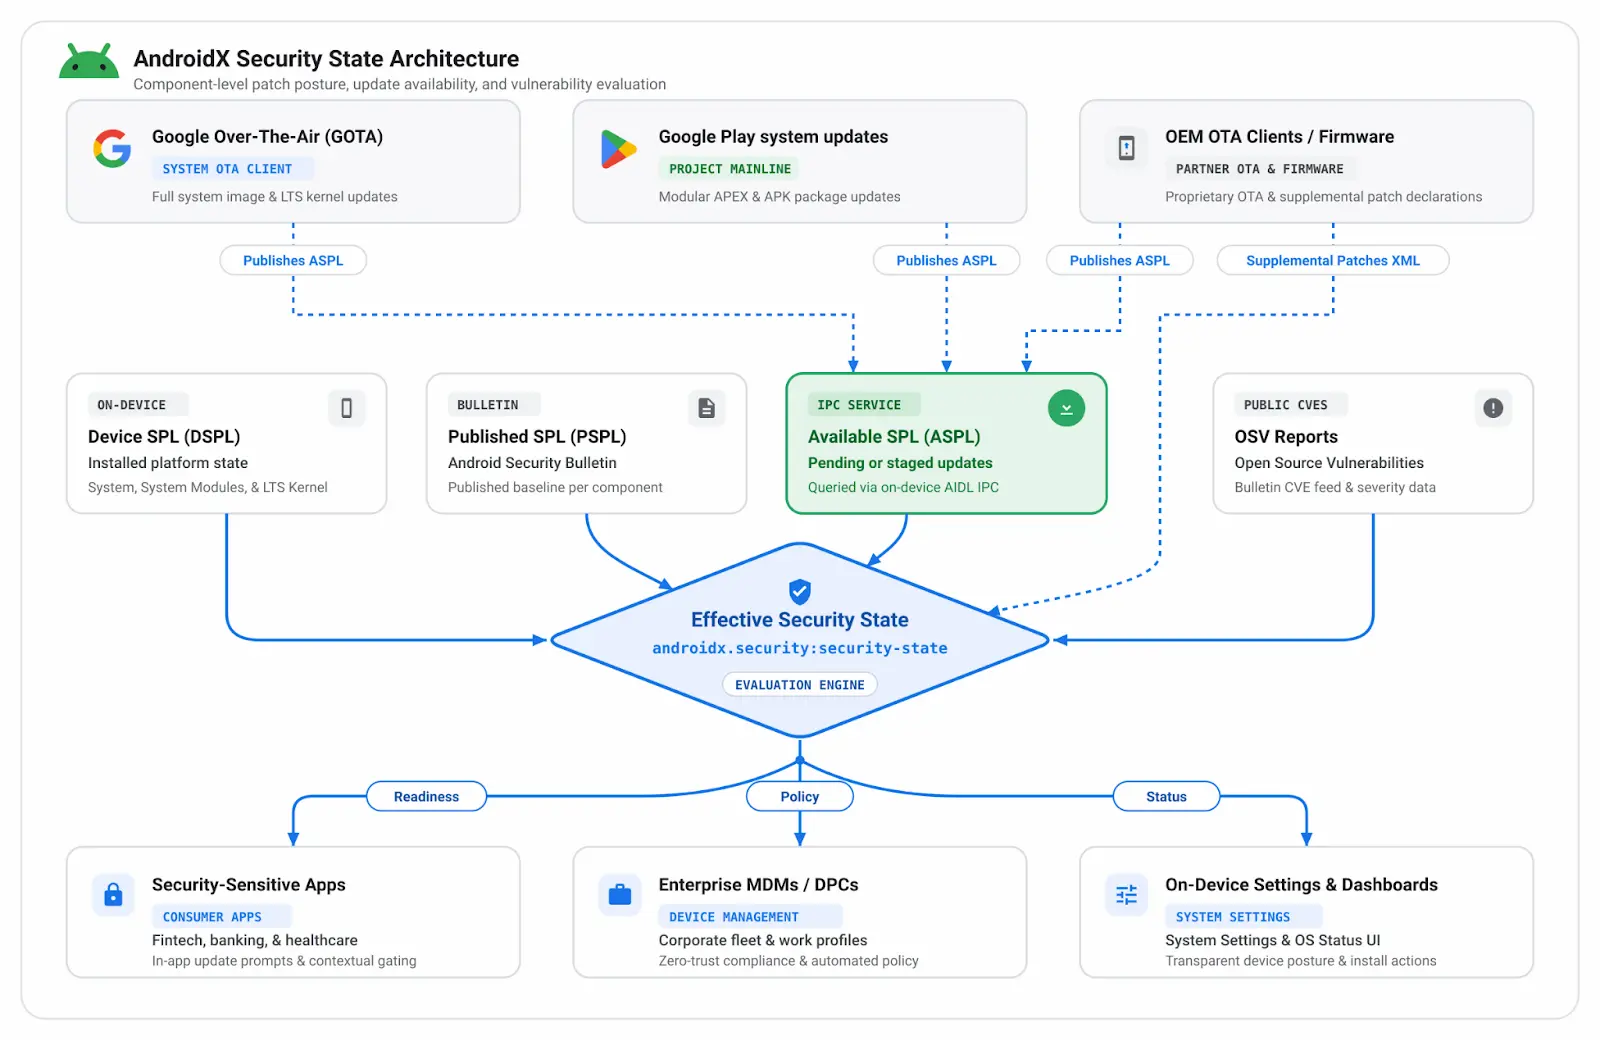
これにより、たとえば銀行アプリであれば、決済や本人確認情報の登録といった機密性の高い操作を行う前に、デバイスの現在のパッチ状況 (DSPL) と適用待ちのアップデート (ASPL) を照らし合わせ、アップデートが適用前であればユーザーに適用を促すといった対応が可能になります。
NFC や Bluetooth に関する特定の脆弱性 (CVE)が修正済みかどうかを個別に確認し、タッチ決済や近接通信を許可するかどうかの判断にも利用できるとしています。
パッチ日が変わらなくても保護されているケースも
この機能のもう 1 つのメリットは、月例のセキュリティアップデートの日付が更新されていなくても、デバイスがすでに保護されているケースを正しく反映できる点です。
Android 17 では、デバイスメーカーが SPL 全体を更新する前に、特定のセキュリティ修正を個別に適用したことを「Supplemental Patches XML」という形式で申告できる機能が追加されています。
今回のライブラリはこの情報も取り込むため、メーカー側が特定の脆弱性に対する修正を先行して適用した場合、デバイスのセキュリティパッチレベルの日付そのものが変わっていなくても、その修正が適用済みであることをアプリ側に伝えられるようになります。
OEM とアップデートクライアント側の標準化
これまで、OEM 各社がそれぞれ独自のアップデートクライアントでアップデートの有無を把握していても、その情報を第三者のアプリが直接確認することはできませんでした。
今回公開された Security State Provider ライブラリを使うことで、OEM やアップデートクライアントの開発者は、この情報を共通の方法でアプリ側に公開できるようになります。
Google Play システムアップデートではすでに対象デバイス全体でこの情報が提供されているほか、Google からのアップデート配信にも対応しており、Google は各 OEM のアップデートクライアントについても順次対応を進めているとしています。