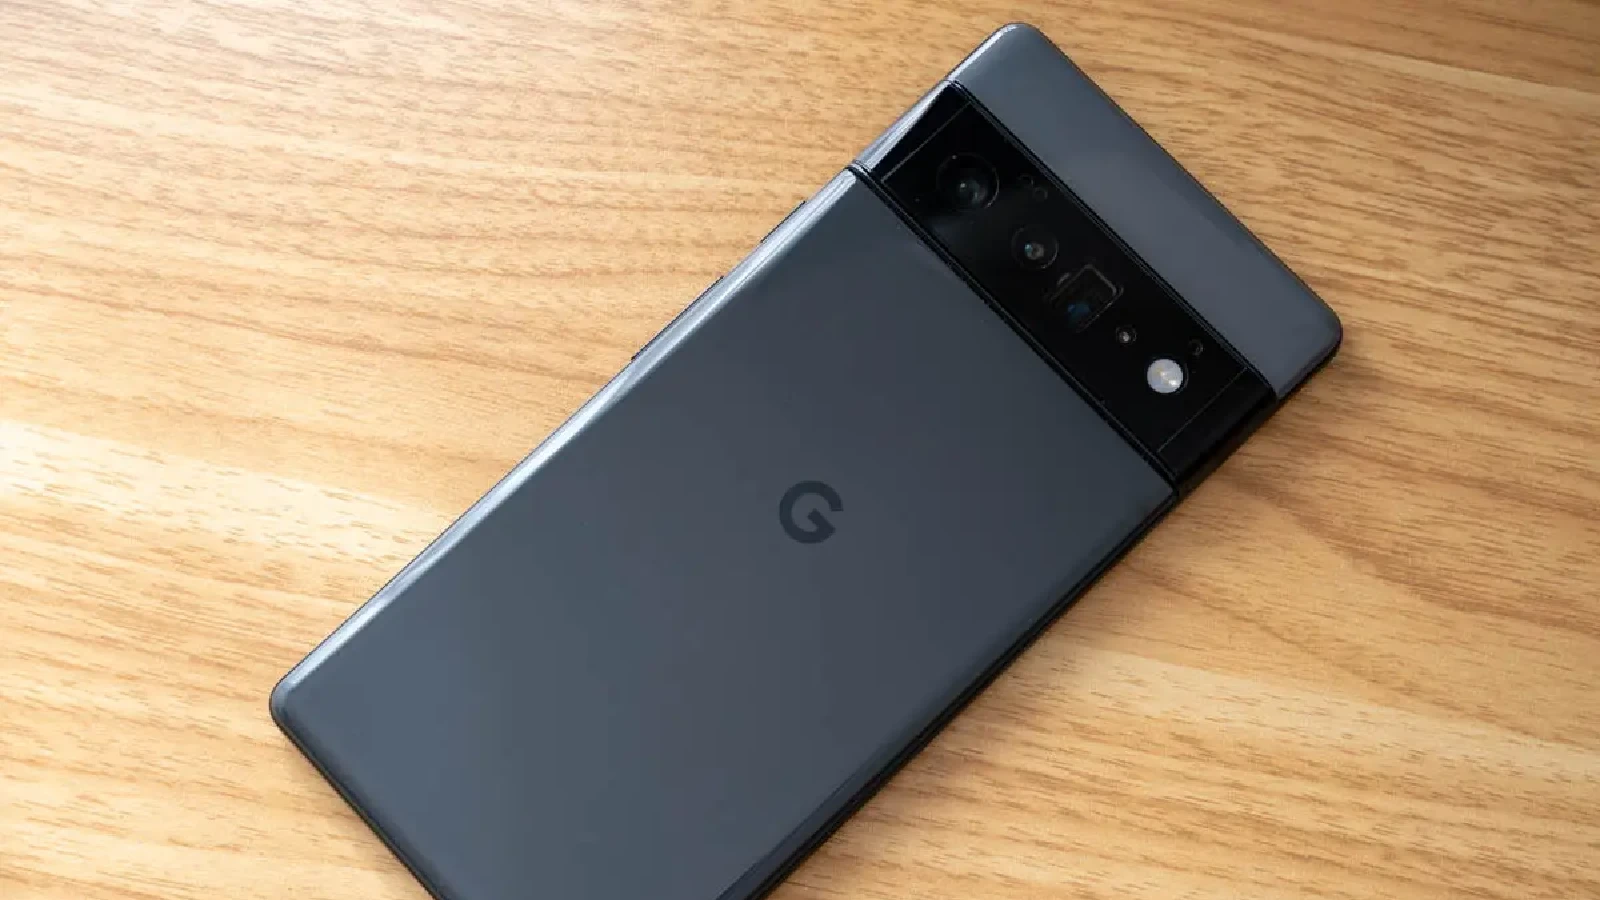
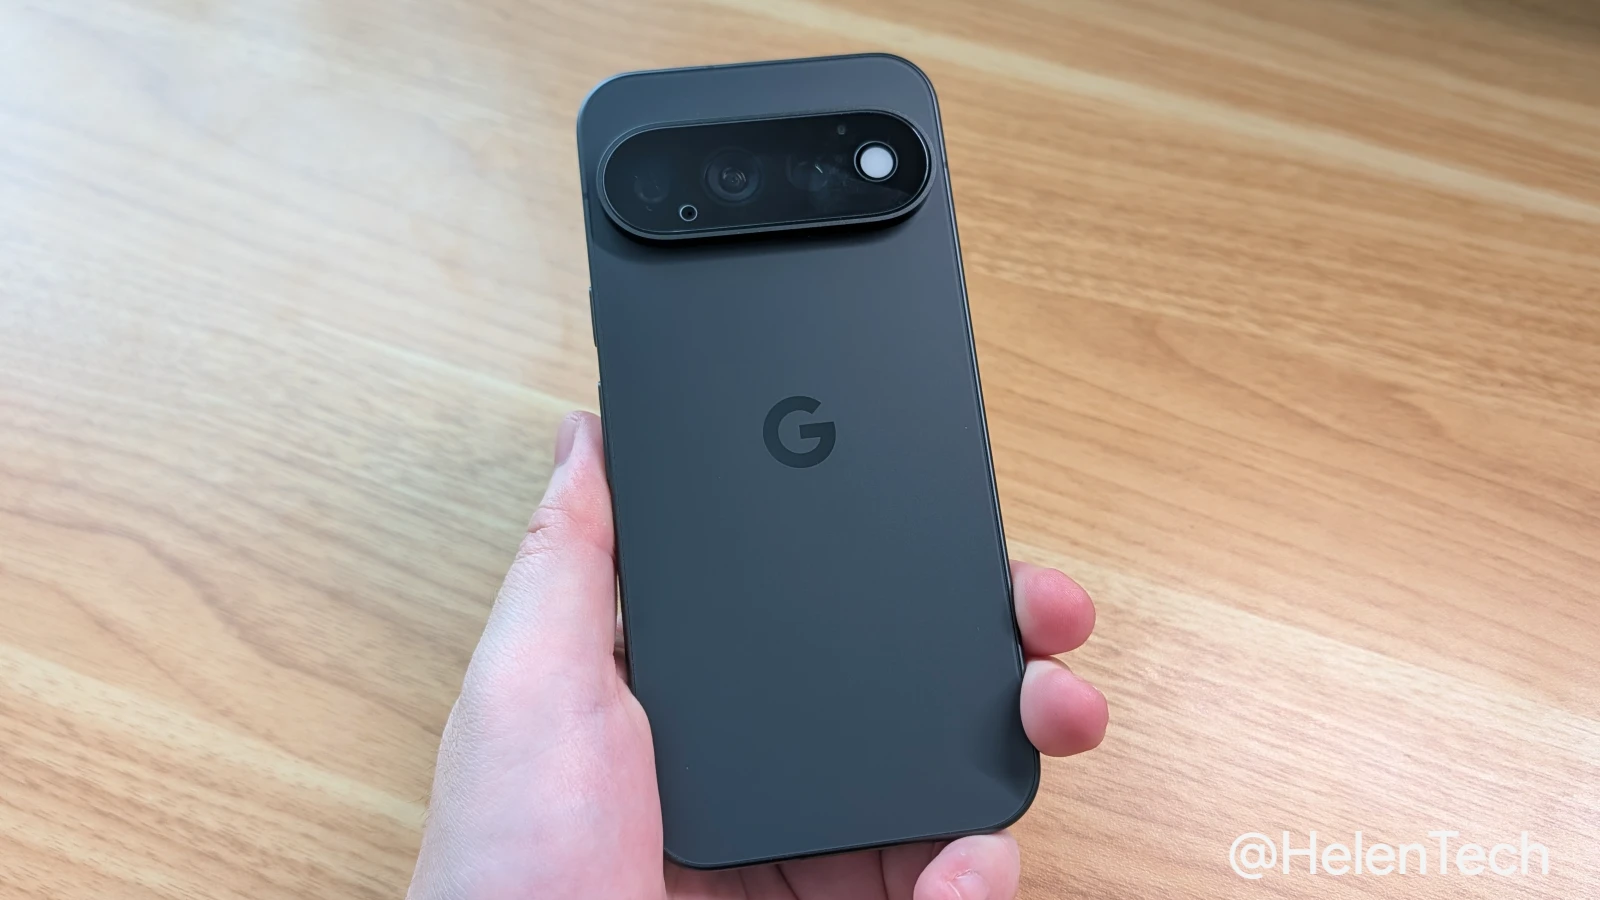
Google は Pixel のセルラーモデムに存在する脆弱性 CVE-2026-58704 について、限定的かつ標的型の攻撃で悪用されている可能性があることを明らかにしました。
Pixel セキュリティ情報では「CVE-2026-58704 は限定的かつ標的型の悪用下にある可能性がある」と注記されています。
ただし、この脆弱性は 2026 年 9 月のセキュリティアップデートですでに修正済みとなっています。
脆弱性の内容
CVE-2026-58704 は深刻度「High」に分類される権限昇格 (EoP) の脆弱性で、モデムのコード内にあるロジックエラーに起因する権限バイパスです。
NVD の脆弱性情報によると、追加の実行権限を必要とせず、ユーザーの操作なしで近接あるいは隣接するネットワークから権限昇格が可能とされており、いわゆる「ゼロクリック」型の攻撃に分類されます。
米 CISA も悪用済み脆弱性として登録
米国のサイバーセキュリティ・インフラセキュリティ庁 (CISA) は 2026 年 9 月 16 日、CVE-2026-58704 を悪用済み脆弱性 (KEV) カタログに追加しました。
CISA は「Pixel デバイスのセルラーモデムには不適切な権限管理の脆弱性が存在し、ロジックエラーによって攻撃者が権限チェックを回避し、権限を昇格させる可能性がある」と説明しています。
KEV カタログへの登録に伴い、米連邦政府の文民機関 (FCEB) には 2026 年 9 月 19 日までの修正適用が義務付けられています。
現時点では、どのような手口で攻撃が行われたのか、また影響を受けた機種については、Google、CISA ともに詳細を明らかにしていません。また、TechCrunch は Google がこの脆弱性の悪用者について明らかにしておらず、広報担当者への取材にも回答がなかったと報じています。
対象と対応
今回の脆弱性は、Pixel 向けの2026 年 9 月のセキュリティアップデートにおいてセキュリティパッチレベル 2026 年 9 月 5 日以降で修正されています。
この 9 月のアップデートでは、CVE-2026-58704 以外にも Kernel コンポーネントの深刻度「High」の脆弱性 2 件や、Bootloader・Trusted Execution Environment などに関する深刻度「Critical」の脆弱性が多数修正されています。
Pixel を利用している場合、[設定] > [セキュリティとプライバシー] > [システムとアップデート] からセキュリティアップデートの日付が 2026 年 9 月 5 日以降になっているかを確認することで、修正が適用されているかを確認できます。