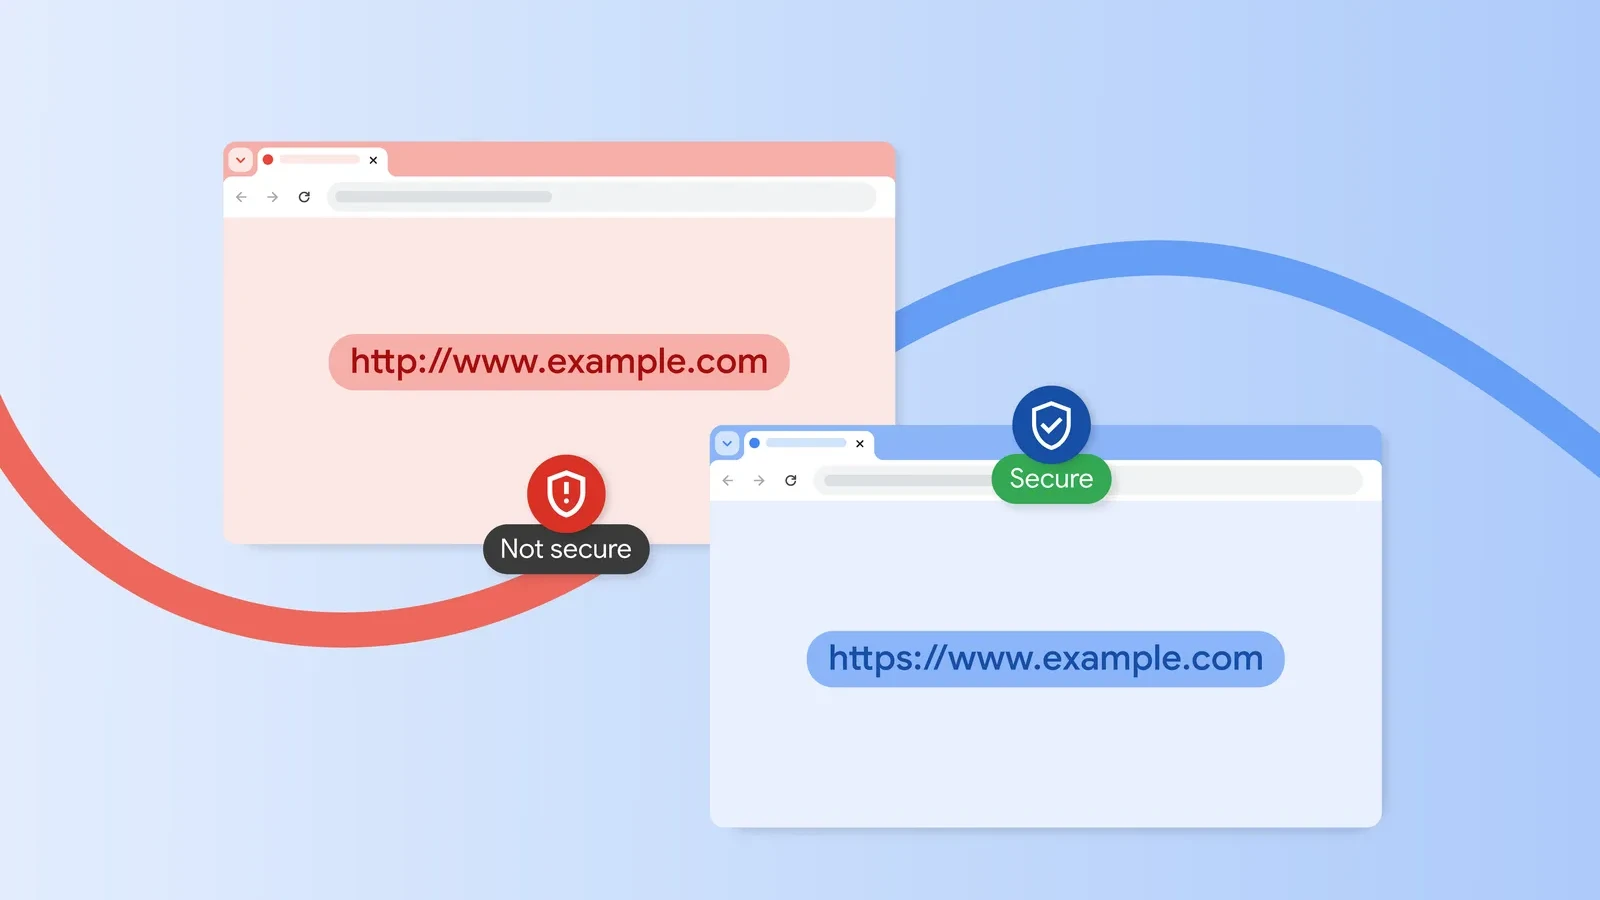
Google は 2026 年 10 月 21 日 (現地時間)、Chrome の「常に安全な接続を使用する」設定をすべてのユーザーでデフォルト有効にし、暗号化されていない HTTP サイトに接続する前に警告を表示するようにしたことを発表しました。
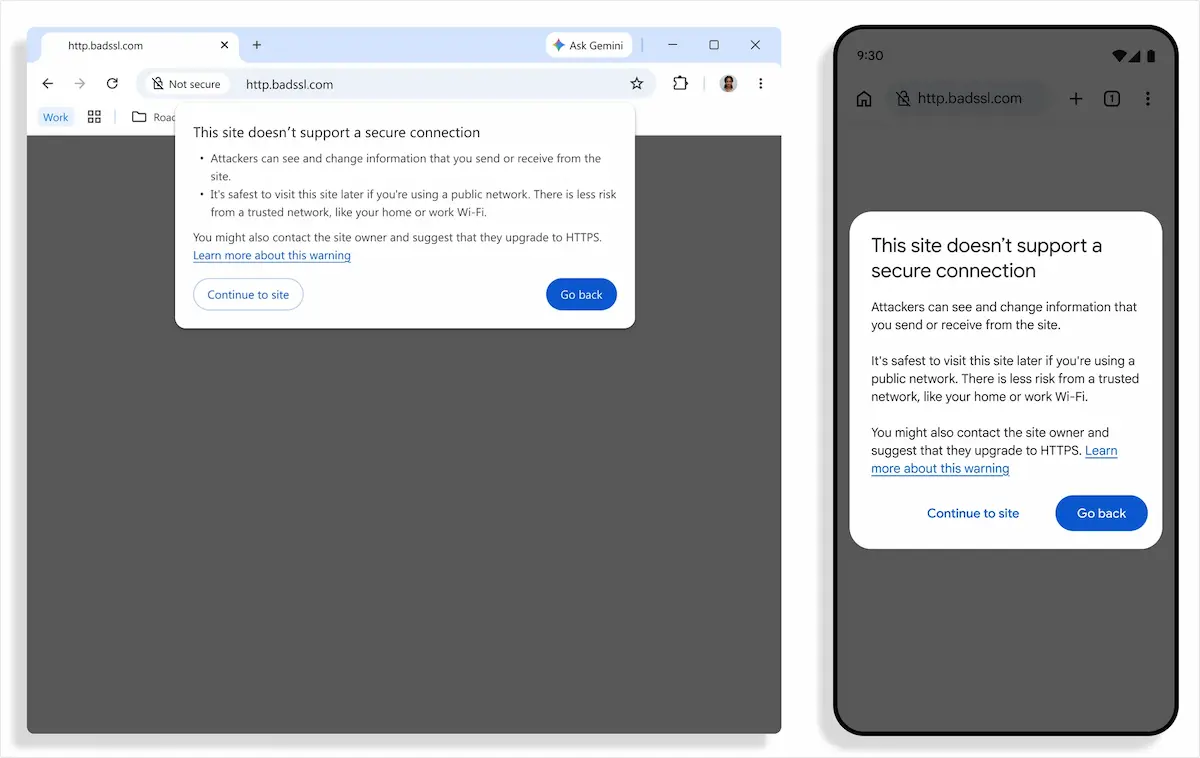
この設定はデスクトップ版とモバイル版の両方で自動的に有効になり、初めて訪れる HTTP サイトを開くときは、Chrome が許可を求める画面を表示します。
HTTP サイトに接続する前に Chrome が確認
これまで Chrome は、HTTP サイトを開いたときにアドレスバーへ「保護されていない通信」と表示していましたが、この表示は気づかれにくいうえ、リダイレクトのような短時間の通信では表示する機会がないという課題がありました。
今回、デフォルトで有効になった「常に安全な接続を使用する」は、2022 年にオプションとして導入された設定で、HTTP ページに接続する前に Chrome が許可を求めます。
2025 年 10 月には全ユーザーでデフォルト有効にする計画が発表されており、2026 年 10 月の Chrome 154 からの適用が予定されていました。
なお、保護強化機能 (Enhanced Protection) を有効にしているユーザーは、すでにデフォルトで有効になっています。
警告は繰り返されず、ローカル機器も対象外
承認した HTTP サイトについては、2 週間以上訪問しない状態になるまでは警告を表示しないため、日常的に使うサイトでも毎回確認されることはなくなります。
また、公的に信頼された HTTPS 証明書を取得できない「intranet/」のようなホスト名にドットを含まない社内サイトや、自宅の Wi-Fi ルーターの設定ページで使われる「192.168.0.1」といったローカルの IP アドレスは、デフォルトでは警告の対象外とされています。
Google は、こうしたサイトへの攻撃にはローカルネットワーク上に攻撃者がいる必要があり、リスクが比較的低いためと説明しています。
なお、警告を表示したくない場合は、Chrome の [設定] > [プライバシーとセキュリティ] > [常に安全な接続を使用する] からオフにすると無効にできます。